Geçerli bir oturum çerezi, saldırganın parolaya da MFA'ya da ihtiyacını ortadan kaldırır. Vaka kapanışı oturum iptaliyle başlar.
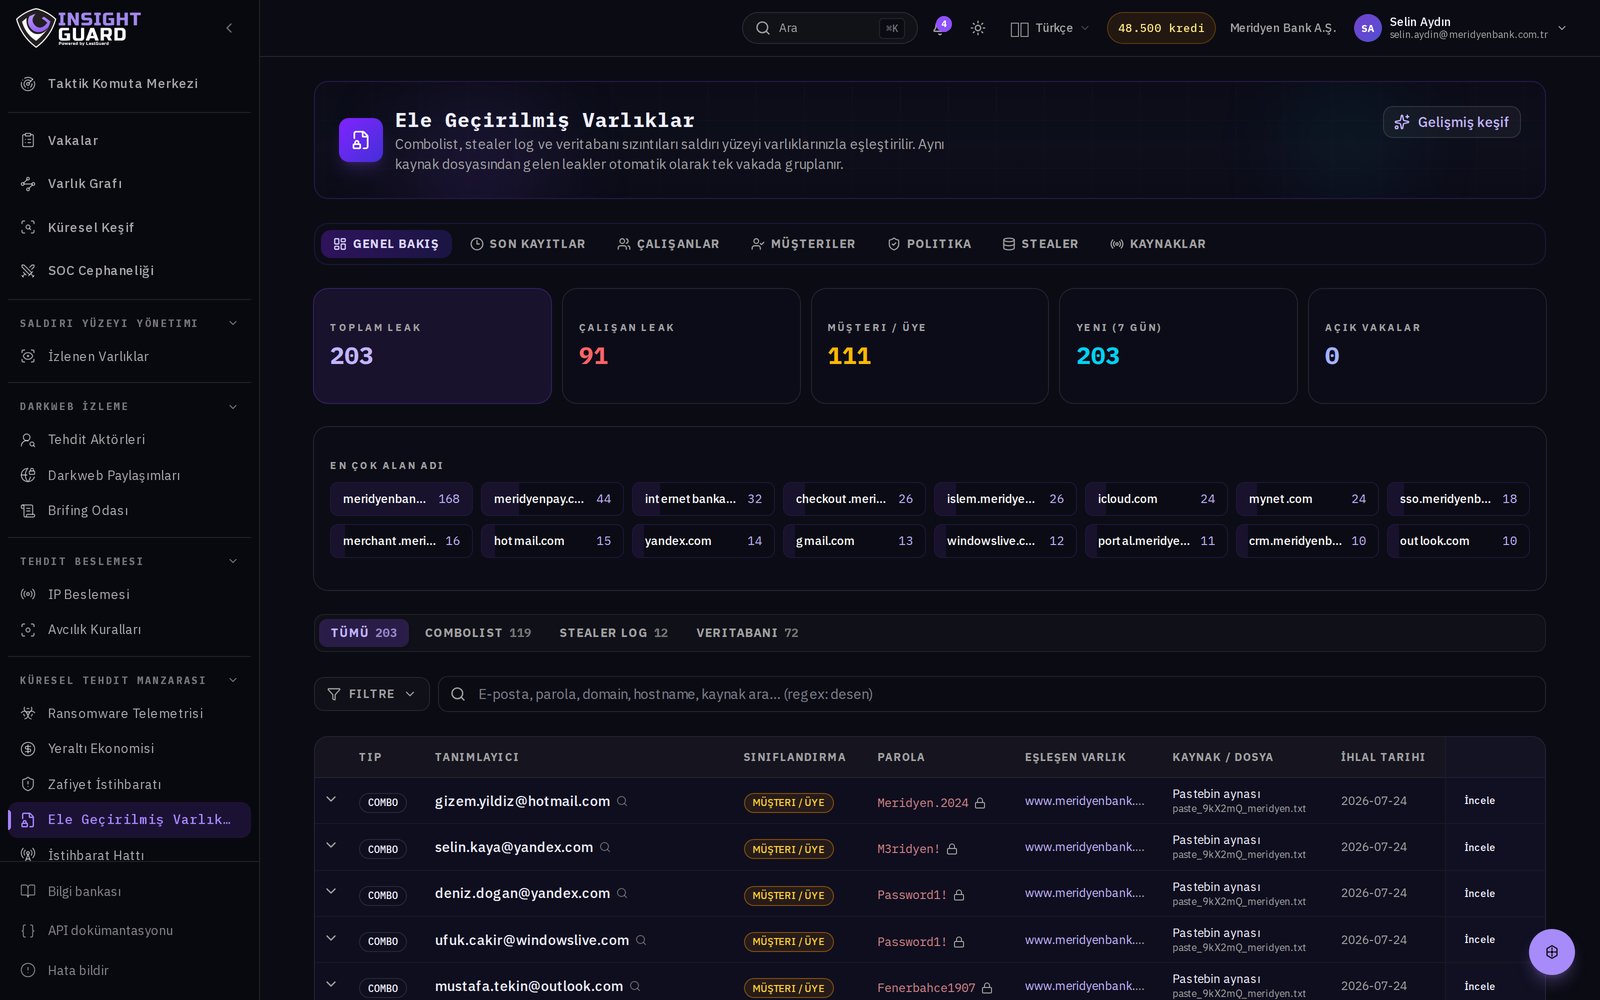
Stealer kayıtlarında parolanın yanında sık sık tarayıcı çerezleri de bulunur. Bu iki veri aynı ağırlıkta değildir: parola bir doğrulama girdisidir, çerez ise doğrulanmış bir oturumun kendisidir.
Sıralama önemli
- Kullanıcının tüm aktif oturumlarını iptal edin. Kimlik sağlayıcı tarafında "tüm cihazlardan çıkış" yeterli değilse token'ları da geçersiz kılın.
- Parolayı sıfırlayın.
- MFA kayıtlarını gözden geçirin; saldırgan oturumdayken yeni bir cihaz eklemiş olabilir.
- Oturum sırasında oluşturulmuş uygulama parolalarını ve API anahtarlarını iptal edin.
Kaçırılan adım
En sık atlanan madde dördüncüsü. Saldırgan kısa bir oturumda kalıcı bir erişim aracı bırakır: bir OAuth izni, bir posta yönlendirme kuralı ya da bir kişisel erişim token'ı. Oturum kapandıktan sonra bile bunlar çalışmaya devam eder.
Ölçü
Vakayı "parola değişti" ile değil, "oturumlar iptal edildi, kalıcı erişim araçları tarandı" ile kapatın. İkisi arasındaki fark ortalama birkaç dakikadır; sonuçları haftalar sürebilir.