Öne çıkan
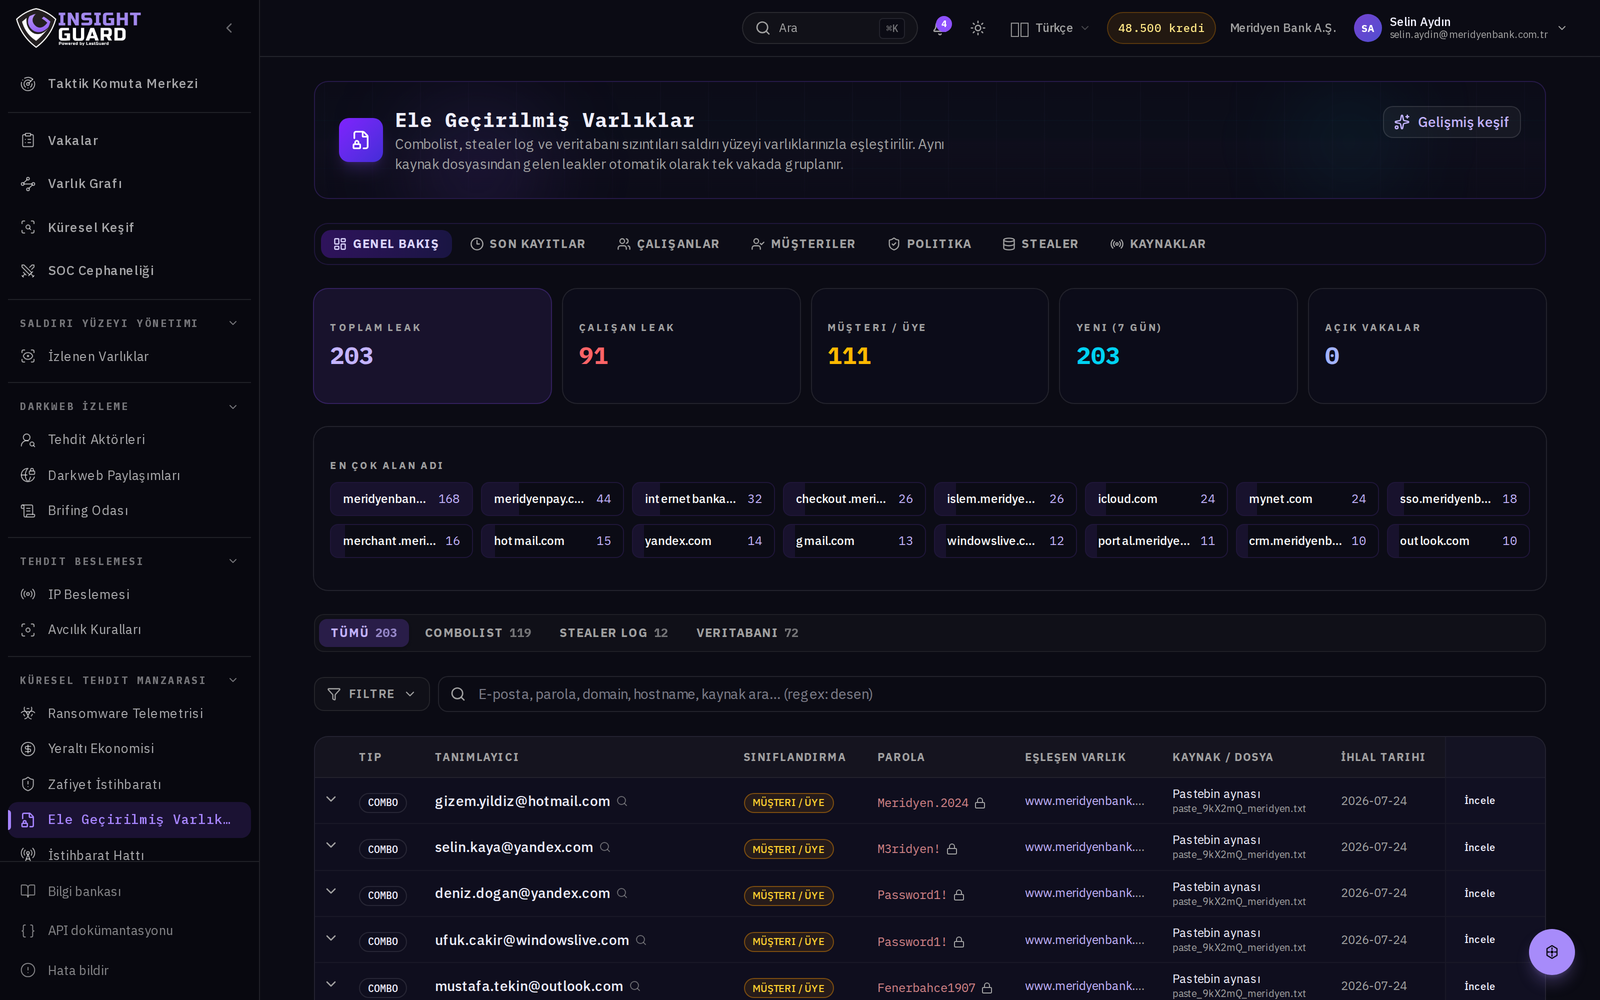
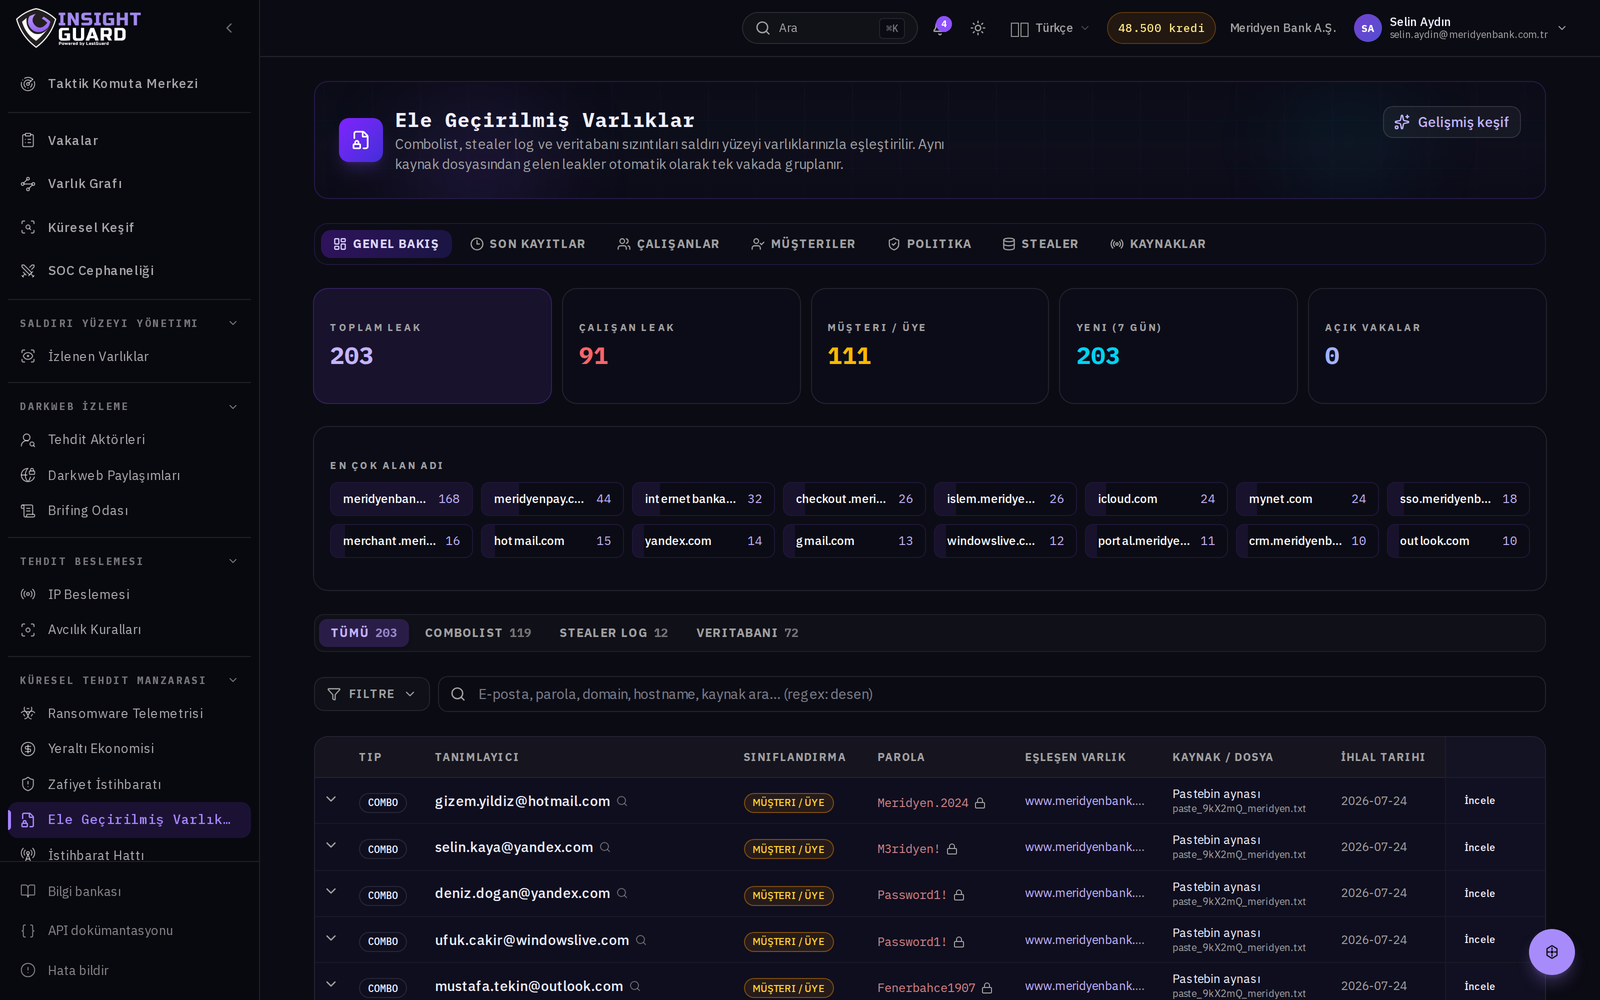
Stealer log'u nasıl okunur? Bir satırın anatomisi
Bir infostealer kaydında ne var, hangi alan neyi söyler ve kurumsal triyajda hangi sırayla bakılır?

Blog
Sahada karşılaştığımız soruların kısa cevapları: stealer log okuma, typosquatting tespiti, IOC yönetimi, vaka kapatma. Araştırma, operasyon ve ürün notları.
Öne çıkan
Bir infostealer kaydında ne var, hangi alan neyi söyler ve kurumsal triyajda hangi sırayla bakılır?
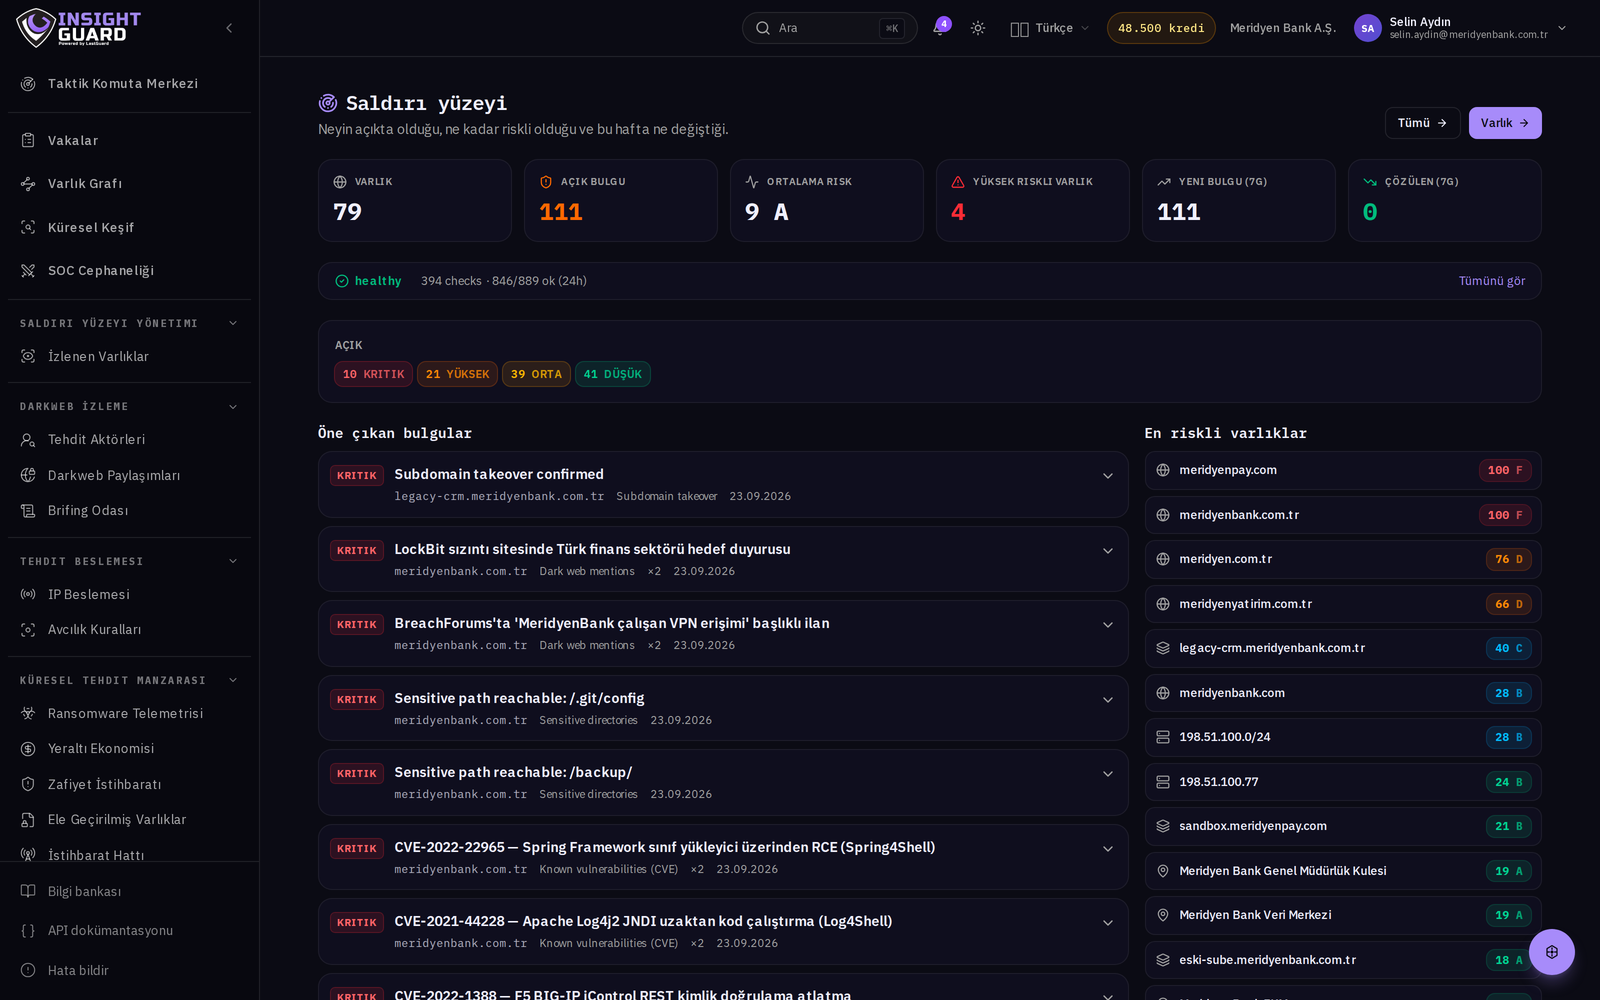
Envanter bir tablo değil, bir süreçtir. Kaydı kimin açtığı belli olmayan her alt alan adı bir süre sonra kimsenin olmayan …
Gösterge listesi büyüdükçe değeri artmaz. Bağlamsız IOC, analiste iş çıkarır; kapalı devre bir gürültü kaynağına dönüşür.
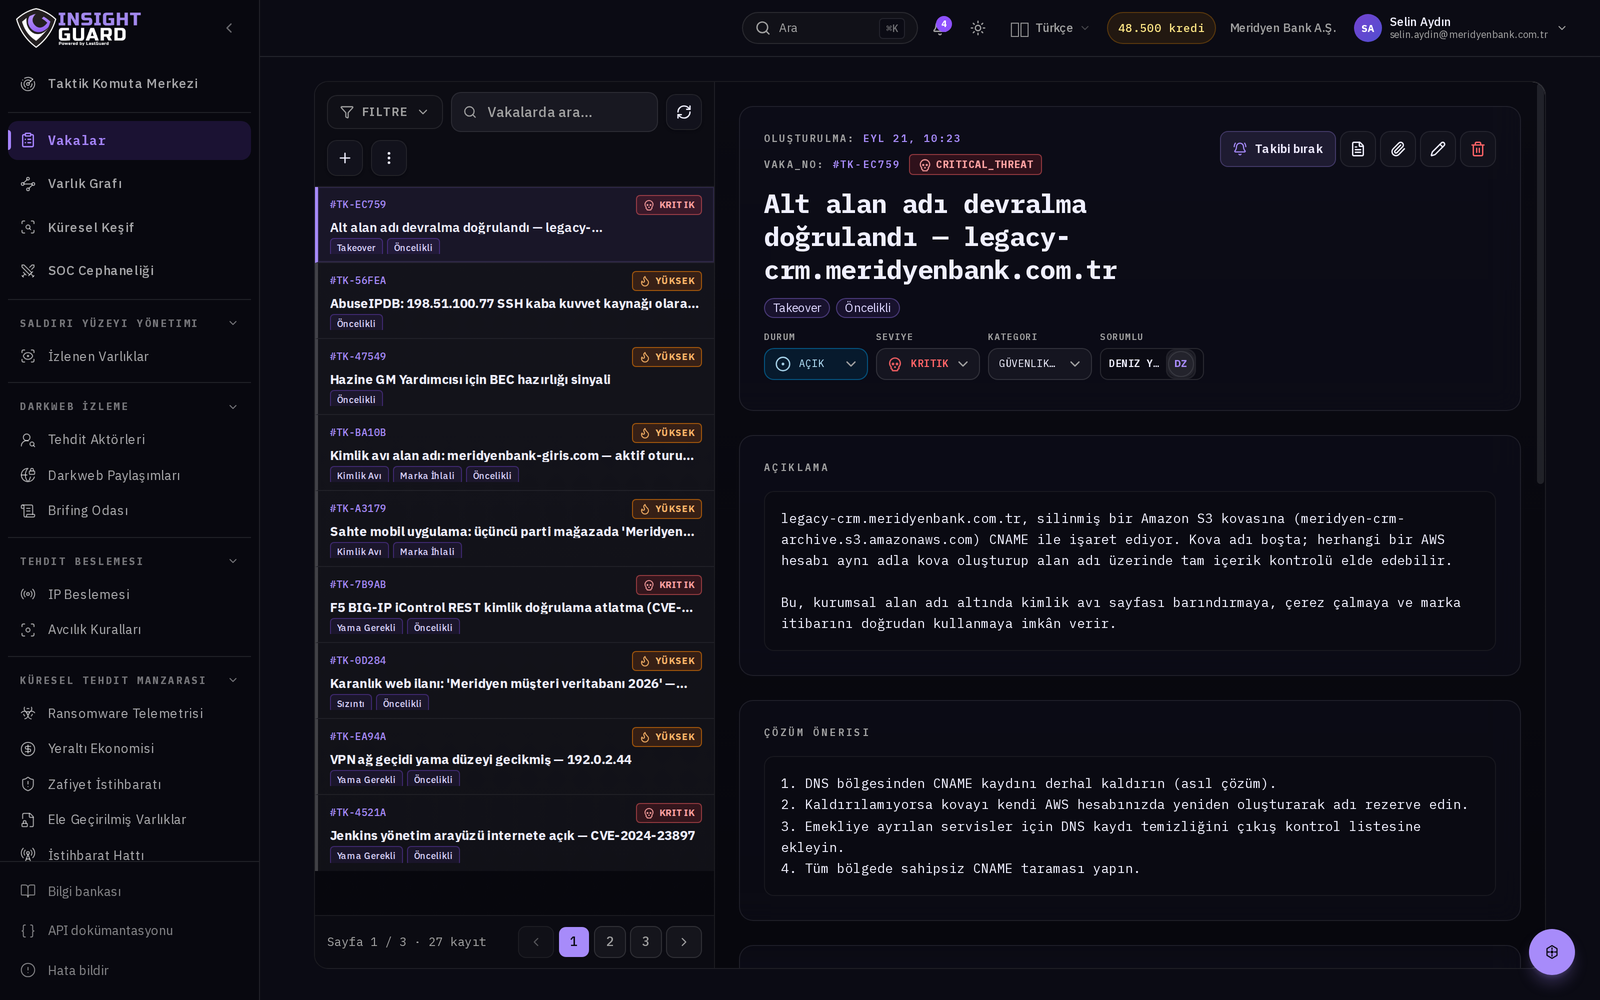
Çözüldü, yanlış pozitif ve risk kabulü aynı şey değildir. Ayrımı doğru yapmak, altı ay sonraki raporunuzu belirler.
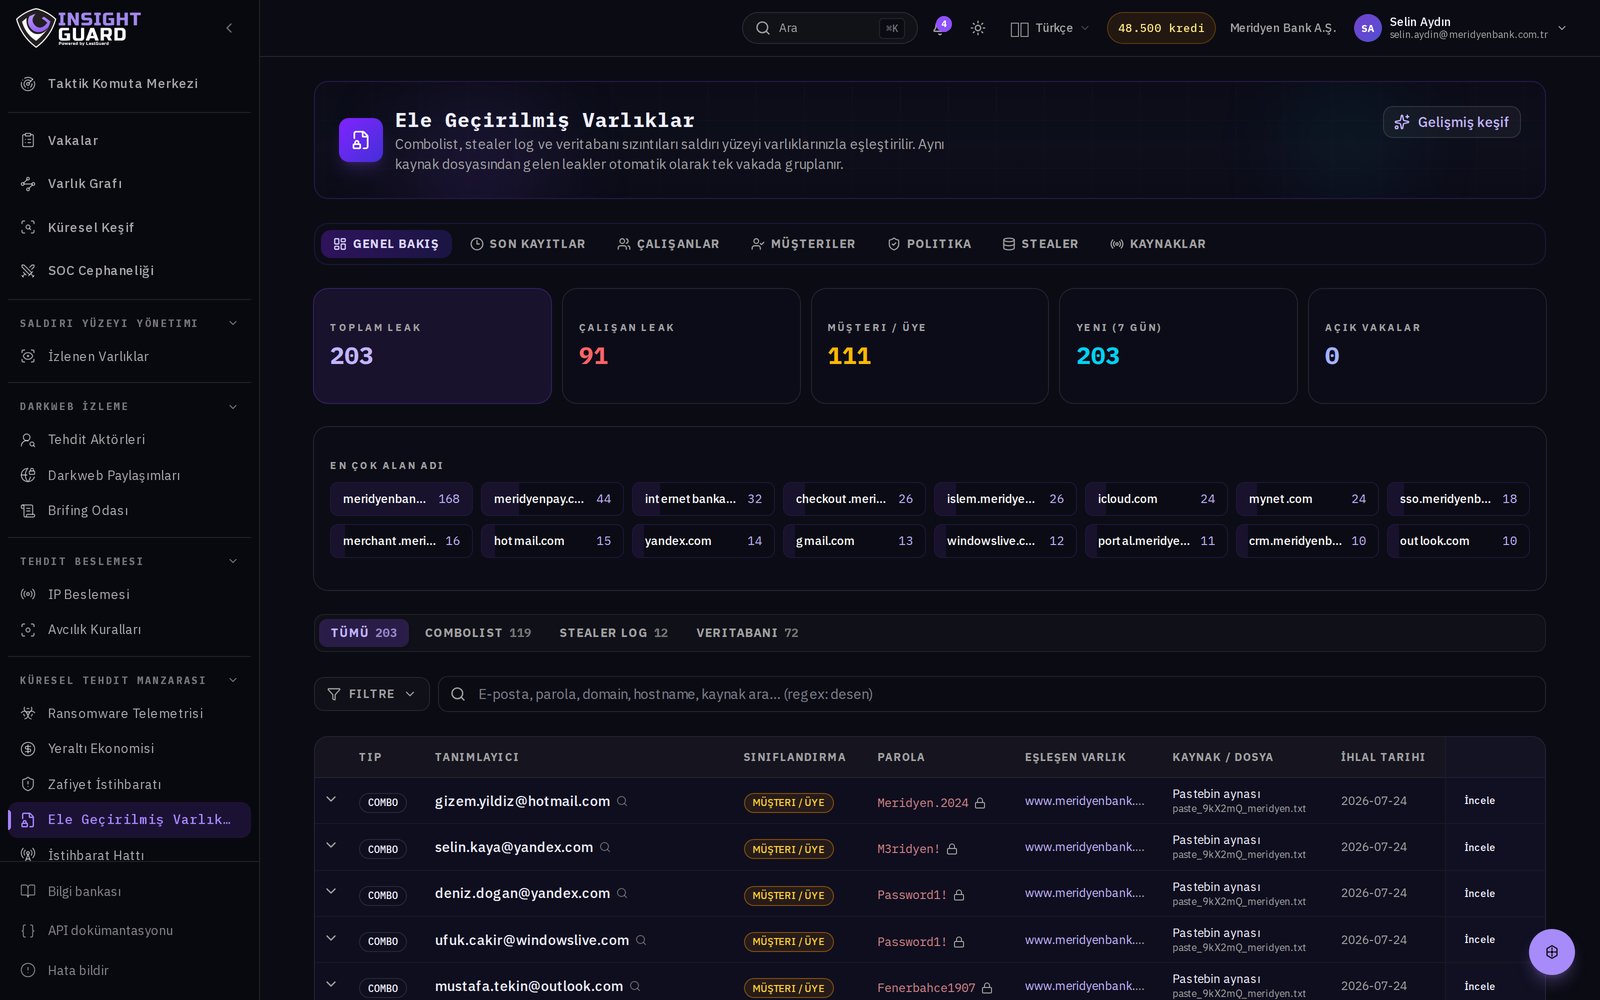
Geçerli bir oturum çerezi, saldırganın parolaya da MFA'ya da ihtiyacını ortadan kaldırır. Vaka kapanışı oturum iptaliyle başlar.
Sahte alan adlarının çoğu yayına girmeden önce sertifika alır. Bu, kampanyayı kurbanlardan önce görmek için bir fırsat penceresidir.
Sızıntı siteleri bir kurban listesi değil, bir pazarlama kanalıdır. Sayıları olduğu gibi almak yanlış sonuç üretir.
Yılda bir doldurulan tedarikçi anketi, sözleşme imzalandığı anda eskimeye başlar. Dışarıdan görünen yüzey sürekli ölçülebilir.
Teknik numaraları listelemek bir kapsama analizi değildir. Asıl soru, o tekniğin sizin ortamınızda görünür olup olmadığıdır.
Kurum adını aratmak en kolay ve en verimsiz yöntem. Verim, kuruma özgü ve taklit edilmesi zor terimlerde.
Sahte yönetici hesapları teknik bir açık kullanmaz; kurumsal hiyerarşiyi kullanır. Bu yüzden teknik kontroller onları durdurmaz.
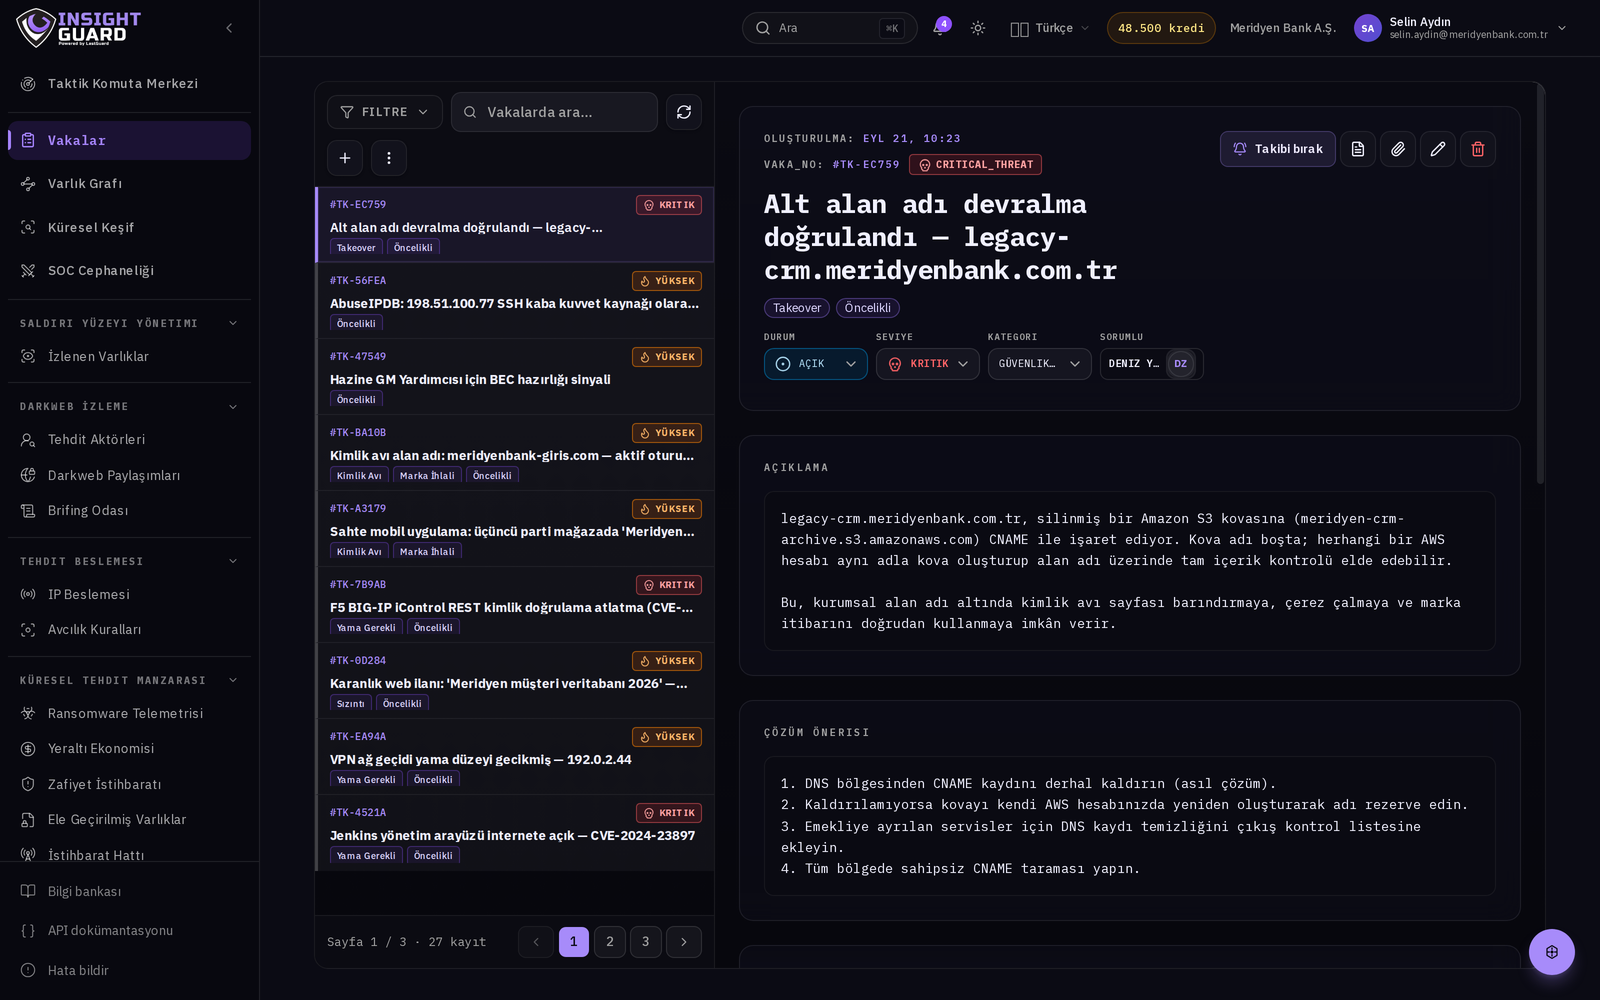
DNS kaydı ayakta kalıp arkasındaki kaynak kapandığında, o adı bir başkası devralabilir. Kimse fark etmez; çünkü hiçbir şey bozulmaz.
Aynı bulgu, SOC analisti ile yönetim kurulu için aynı belgede anlatılamaz. Okuyucuyu seçmeyen rapor kimseye ulaşmaz.