Bir infostealer kaydında ne var, hangi alan neyi söyler ve kurumsal triyajda hangi sırayla bakılır?
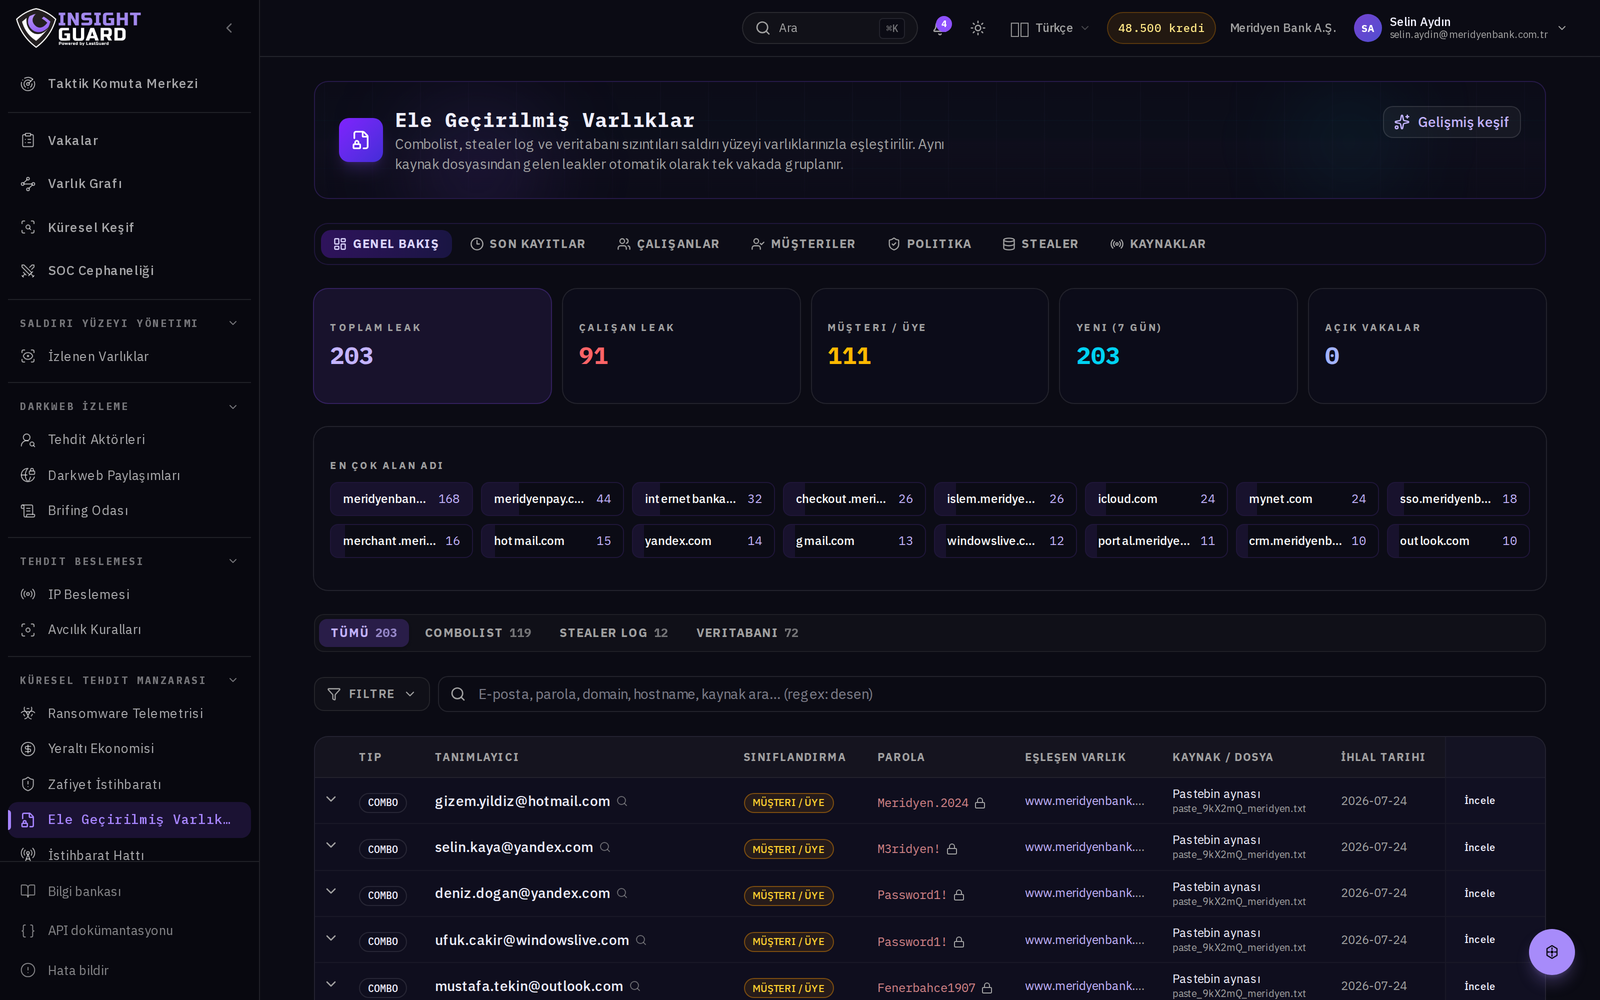
Bir stealer log satırı ilk bakışta URL, kullanıcı adı ve paroladan ibaret görünür. Kurumsal triyajda işe yarayan bilgi ise genelde bu üçlünün etrafındaki alanlardadır.
Satırda ne var?
Tipik bir kayıt şu parçaları taşır:
- URL — kimlik bilgisinin hangi servise ait olduğunu söyler. Kurumsal eşleşmeyi burada yaparsınız.
- Kullanıcı adı ve parola — düz metin. Parolanın kurum politikasına uyup uymadığı, kaydın kurumsal mı kişisel mi olduğuna dair ipucudur.
- Makine bilgisi — bilgisayar adı, işletim sistemi, ülke. Aynı makineden gelen diğer kayıtları buradan gruplarsınız.
- Tarih — bulaşma zamanı ile yayın zamanı farklıdır. İkisini de ayrı tutun.
Triyaj sırası
Pratikte şu sırayla bakmak zaman kazandırır:
- URL kurumsal bir servise mi işaret ediyor? Değilse kayıt "ilgisiz" kovasına gider.
- Kullanıcı adı kurum dizininde var mı? Varsa vaka açılır.
- Kayıtla birlikte oturum çerezi de sızmış mı? Sızmışsa parola sıfırlama tek başına yetmez; oturumların iptal edilmesi gerekir.
- Aynı makineden başka hangi kurumsal servisler sızmış?
Sık yapılan hata
Parolayı sıfırlayıp vakayı kapatmak. Aktif oturum çerezi elindeyken saldırganın parolaya ihtiyacı yoktur. MFA da bu senaryoda devreye girmez, çünkü oturum zaten doğrulanmıştır.